İstanbul,
22°C
açık

Türkiye’de ticari ve kurumsal kayıtların dijitalleşmesi hızlanırken, dönüşümün bir sonraki adımı olarak kurumların karar alma süreçlerinin de elektronik ortamda güvenli ve izlenebilir hale getirilmesi gündeme geldi. Son dönemde sivil toplum kuruluşlarının (STK) mali yapıları ve bağış kullanımlarıyla ilgili yaşanan tartışmalar, kurumsal şeffaflık ihtiyacını bir kez daha ön plana çıkardı. Özellikle bir STK hakkında yürütülen soruşturmada incelenen mali kayıtların yanı sıra, harcamalara ilişkin kararların nasıl alındığı ve kayıt altına alındığı soruları önem kazandı. Bir kararın hangi kurul tarafından, kimlerin katılımıyla, hangi yetkiye dayanarak ve nasıl bir oylama sonucu alındığının geriye dönük doğrulanabilirliği, kurumsal şeffaflığın temel unsurlarından biri olarak öne çıkıyor.
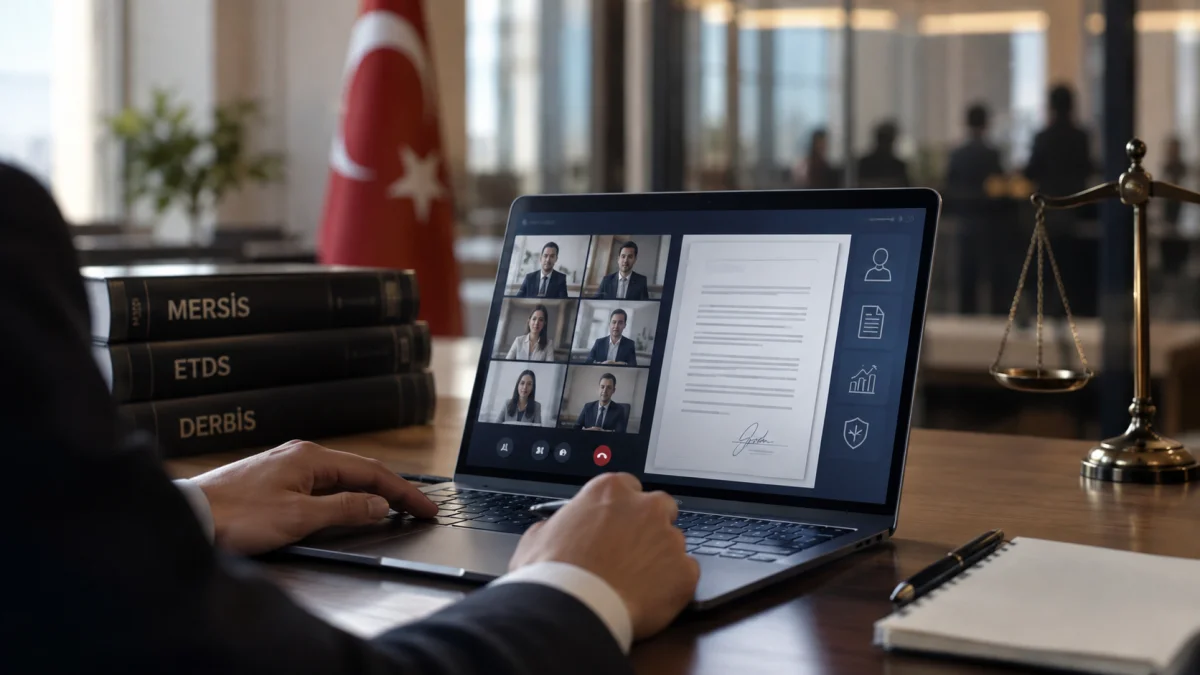
Bu alanda geliştirilen çözümlerden biri olan KAM Bilgi Teknolojileri A.Ş.’nin E-Kurul sistemi, yönetim kurulu ve genel kurul gibi kurumsal karar süreçlerini elektronik ortama taşıyor. E-Kurul sistemi, toplantı oluşturma, gündem hazırlama, katılımcıların kimlik ve yetki kontrolü, oylama, kararın oluşturulması, elektronik imzalanması, kayıt altına alınması ve arşivlenmesi gibi tüm süreçleri tek bir yapı içinde yönetiyor. Sistemin temel amacı, alınan bir kararın oluşumundan imzalanıp kurumsal hafızaya dahil edilmesine kadar geçen sürecin elektronik kayıt zinciri içinde izlenebilmesini sağlamak.
KAM Bilgi Yönetim Kurulu Başkanı Gürkan Kalkan, elektronik karar sistemlerinin sadece toplantıların dijital ortamda yapılması anlamına gelmediğini vurgulayarak, kararın oluşturulmasından imzalanmasına, saklanmasından gerektiğinde doğrulanmasına kadar tüm sürecin güvenilir bir elektronik kayıt zinciri içinde yürütülmesinin önemine dikkat çekiyor. E-Kurul sisteminin öne çıkan özelliklerinden biri de kamu otoriteleri nezdindeki yetkilendirme ve akreditasyon yapısıdır. KAM Bilgi Teknolojileri A.Ş., Ticaret Bakanlığı tarafından Elektronik Genel Kurul Sistemi (EGKS) ve Elektronik Toplantı Sistemi Hizmeti Sağlayıcısı olarak yetkilendirilmiş olup, aynı zamanda İçişleri Bakanlığı Sivil Toplumla İlişkiler Genel Müdürlüğü tarafından da akredite edilmiştir.
E-Kurul sistemi, kimlik doğrulama, yetki kontrolü, elektronik imza, kayıt ve arşivleme gibi unsurları içeren kapsamlı bir yapı sunarak, elektronik kurulların yalnızca bir görüntülü görüşme uygulamasından ibaret olmasını engelliyor. Güvenli elektronik imza, 5070 sayılı Elektronik İmza Kanunu kapsamında, imza sahibinin kimliğiyle ilişkilendirilen ve veride değişiklik yapılıp yapılmadığının belirlenmesine olanak tanıyan bir yapı sunar. E-Kurul modelinde elektronik imza, kararın kim tarafından ve hangi yetkiyle alındığının doğrulanmasına hizmet eden bir güvenlik katmanı olarak konumlandırılıyor.
Modelin bir diğer önemli bileşeni olan Pirameet, güvenli video konferans ve elektronik toplantı altyapısı sağlayarak, E-Kurul’un karar, oylama ve imza süreçlerini yönetmesine olanak tanıyor. Pirameet, patentli OVERLAY güvenlik katmanı ile erişim kontrolü, oturum güvenliği ve denetim günlükleri gibi mekanizmaları içeriyor. Toplantı ses ve görüntülerinin şifrelenmesi, oylama ve tutanak oluşturma gibi işlevler de sistemin sunduğu avantajlar arasında yer alıyor.
E-Kurul E-YKS Web Uygulaması üzerinde yapılan sızma testi ve güvenlik değerlendirmesinde, herhangi bir güvenlik açığı tespit edilmediği raporlanmıştır. Bu testler, kimlik doğrulama, erişim kontrolleri, oturum yönetimi ve veri aktarım güvenliği gibi kritik alanları kapsayarak sistemin siber güvenlik açısından da güçlü olduğunu göstermiştir.
Sivil toplum kuruluşları için de benzer bir dijital dönüşüm modeli öneriliyor. İçişleri Bakanlığı’nın mevcut düzenlemeleri, derneklerin genel kurul ve yönetim kurulu toplantılarını bakanlığın onayladığı elektronik sistemler üzerinden gerçekleştirmesine imkan tanıyor. Şirketlerde MERSİS’in üstlendiği merkezi kayıt işlevini dernekler için DERBİS yürütüyor. Önerilen DERBİS-E-Kurul bütünleşmesiyle, derneklerin yetkili organları, toplantıları, katılımcıları, oylamaları ve karar kayıtları arasında daha güçlü bir dijital bağ kurulması hedefleniyor. Bu modelin temel amacı, kararın kim tarafından, hangi yetkiyle alındığı, hangi gündemle görüşüldüğü ve kimlerin katıldığı gibi bilgilerin geriye dönük olarak doğrulanabilmesini sağlamak.
KAM Bilgi’nin yaklaşımı, tüm STK’ların aynı anda zorunlu bir elektronik sisteme geçirilmesi yerine, öncelikle yüksek mali kaynak yöneten derneklerden başlayarak kademeli bir geçiş öngörüyor. Bu teknolojik entegrasyonun amacı, denetim mekanizmalarının yerine teknolojiyi koymak değil; karar kayıtlarının, zaman bilgisinin, yetki ilişkilerinin ve kurumsal hafızanın daha düzenli, güvenli ve doğrulanabilir hale getirilmesidir.
Sonuç olarak, KAM Bilgi’nin ortaya koyduğu model, şirketler ve STK’lar için birbirinden kopuk sistemler yerine, mevcut kamu altyapılarıyla bütünleşen bir dijital karar mekanizması sunuyor. Şirketlerde MERSİS–E-Kurul–ETDS, STK’larda ise DERBİS–E-Kurul ekseninde kurulacak yapılar, dijitalleşmenin yalnızca kâğıt üzerindeki belgelerin elektronik ortama aktarılmasından öteye geçerek, kararların oluşumundan doğrulanmasına kadar şeffaf ve güvenli bir kurumsal kayıt sistemine dönüşmesini amaçlıyor.


